
ステップ 01ダウンロードとインストール
導入前にメインルーターと配下端末の通信を確認し、元のゲートウェイと DNS を記録します。必要なら LuCI でシステム設定をバックアップし、元の設定に戻せるようにします。
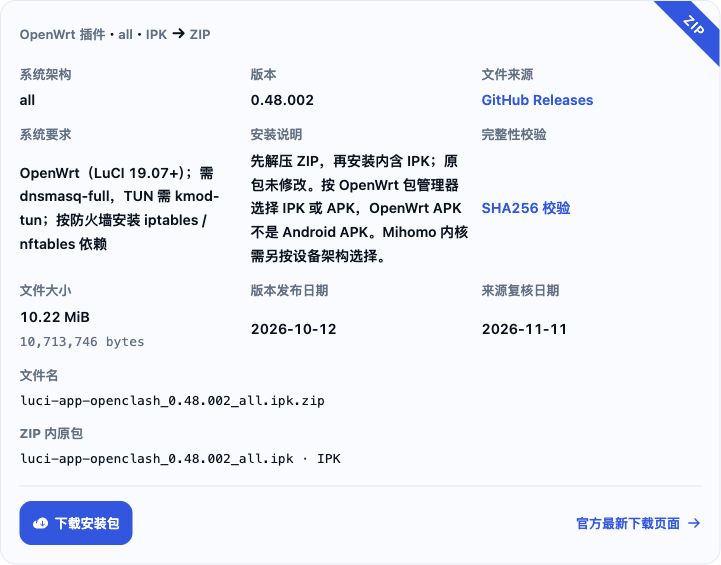
当サイトのダウンロードページで、opkg は IPK、apk は OpenWrt APK を選びます。当サイトの ZIP から .ipk を展開し、他のパッケージは同ページの公式リンクで取得します。
SSH でルーターに root としてログインし、ファームウェアのパッケージマネージャーに合う方で基本の依存パッケージを入れます。opkg の場合は順に実行します:opkg updateopkg install bash dnsmasq-full curl ca-bundle ip-full ruby ruby-yaml kmod-tun kmod-inet-diag unzip luci-compat luci luci-base
apk のファームウェアでは順に実行します:apk updateapk add bash dnsmasq-full curl ca-bundle ip-full ruby ruby-yaml kmod-tun kmod-inet-diag unzip luci-compat luci luci-base
次に、実際のファイアウォールとパッケージマネージャーに合うコマンドを一つ実行します:
Firewall4 / nftables、opkg:opkg install kmod-nft-tproxy
Firewall4 / nftables、apk:apk add kmod-nft-tproxy
iptables、opkg:opkg install iptables ipset iptables-mod-tproxy iptables-mod-extra
iptables、apk:apk add iptables ipset iptables-mod-tproxy iptables-mod-extra
補足資料:公式の依存関係の説明。
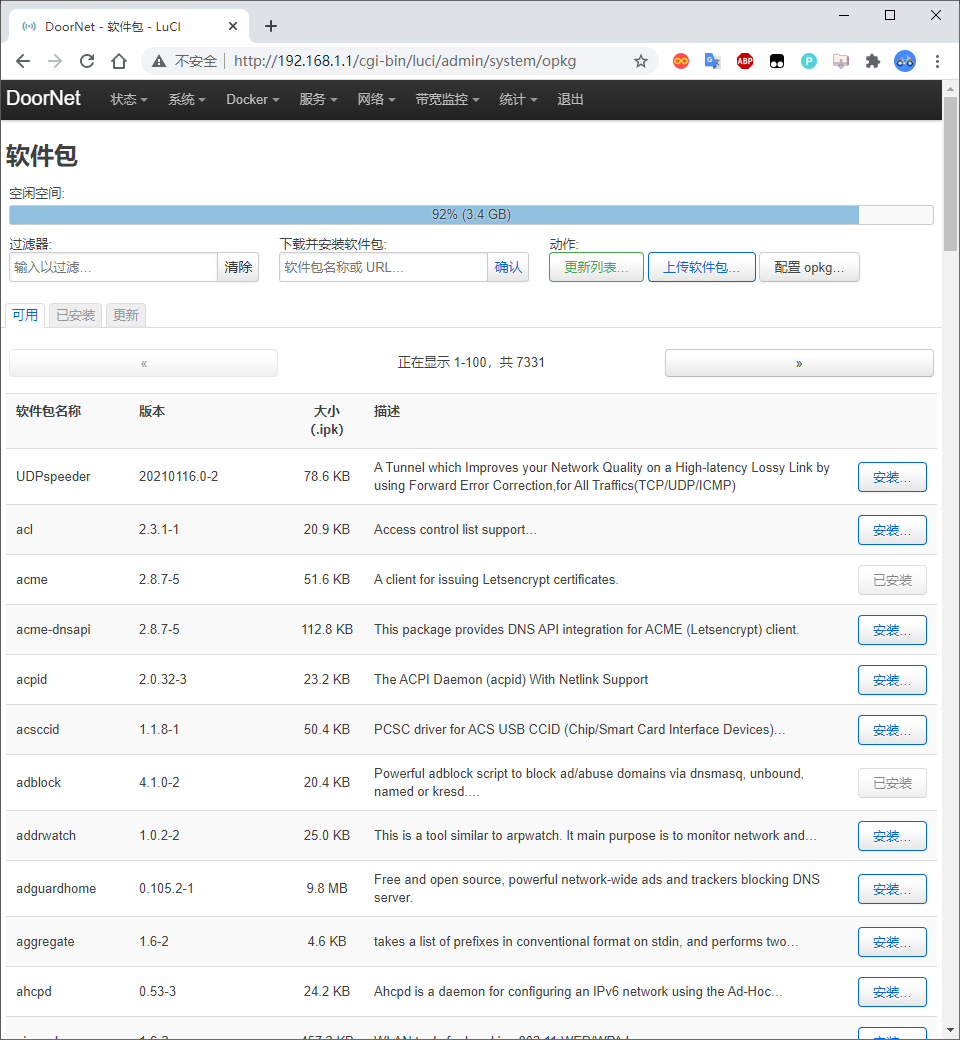
依存パッケージのインストール後、LuCI の 系统(システム)→ 软件包(ソフトウェア)→ 上传软件包...(パッケージをアップロード)で展開した .ipk を選び、インストールを確認します。ZIP はアップロードしません。
OpenWrt APK は Android 用ではありません。Web 導入はファームウェアと署名の信頼設定によります。公式 Release のものと確認した APK を SCP でルーターへアップロードし、/tmp/openclash.apk として保存してから、root 権限で apk add /tmp/openclash.apk を実行します。UNTRUSTED signature が出た場合は公式 Release の入手元を確認し、このバージョンの公式ローカルパッケージ導入コマンドを実行します:apk add -q --force-overwrite --clean-protected --allow-untrusted /tmp/openclash.apk
補足資料:公式 APK コマンドライン導入手順。空き容量や依存関係のエラーは、解消してから導入します。
ステップ 02コアを取得
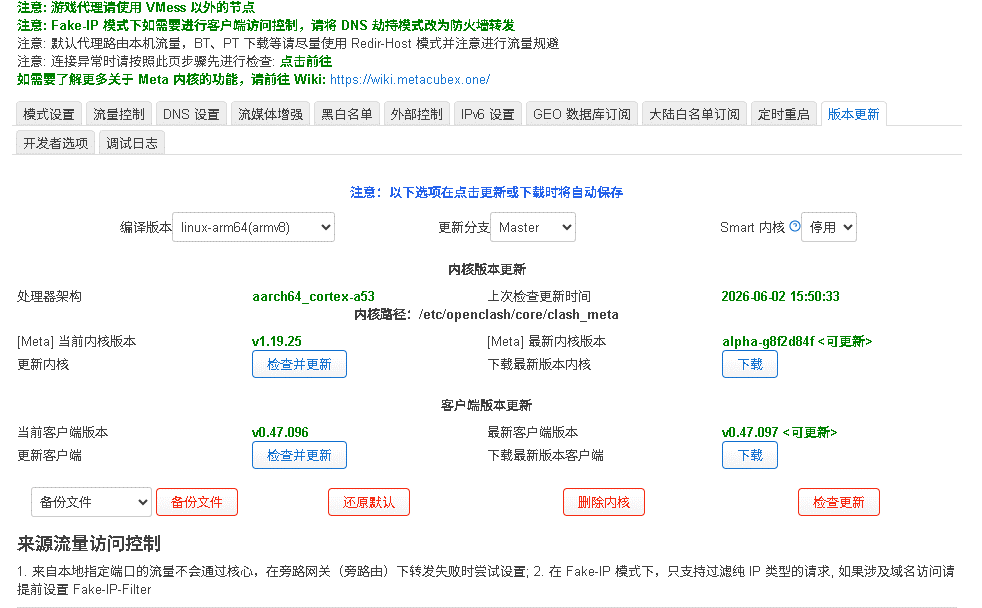
LuCI に再ログイン → 服务 → OpenClash → 插件设置 → 版本更新(バージョン更新)。CPU アーキテクチャを確認し、编译版本(ビルド対象) で CPU、エンディアン、ファームウェアに合うコアを選びます。
画像は旧版 0.47.096 の画面です。内核版本更新(コアバージョン更新) 欄の 检查并更新(確認して更新) を押します。新しい更新一覧では 内核 列のバージョンを押してコアだけを更新します。アドレスを押してプラグインも同時更新しないでください。
自動取得に失敗したときの手動アップロード(任意):配置管理(設定管理) → 上传文件类型(ファイルの種類) → [Meta] 内核文件(.tar.gz)(コアファイル) → CPU に合う公式 .tar.gz コアアーカイブを選ぶ → 上传(アップロード)。.gz の拡張子を変えて代用したり、設定・バックアップ用の種類を選んだりしないでください。
ステップ 03購読を取得
購読サービスの管理画面でClash / Mihomo YAML 設定の URL をコピーします。畅连を例に、購読のインポート画面を開き、「复制订阅链接」(購読リンクをコピー)を押します。

ステップ 04購読を追加
配置订阅(設定の購読)→ 添加(追加)を開きます。配置文件名(設定ファイル名)に分かりやすい名前を、订阅地址(購読 URL)に完全な Clash / Mihomo YAML 設定の URL を入力します。
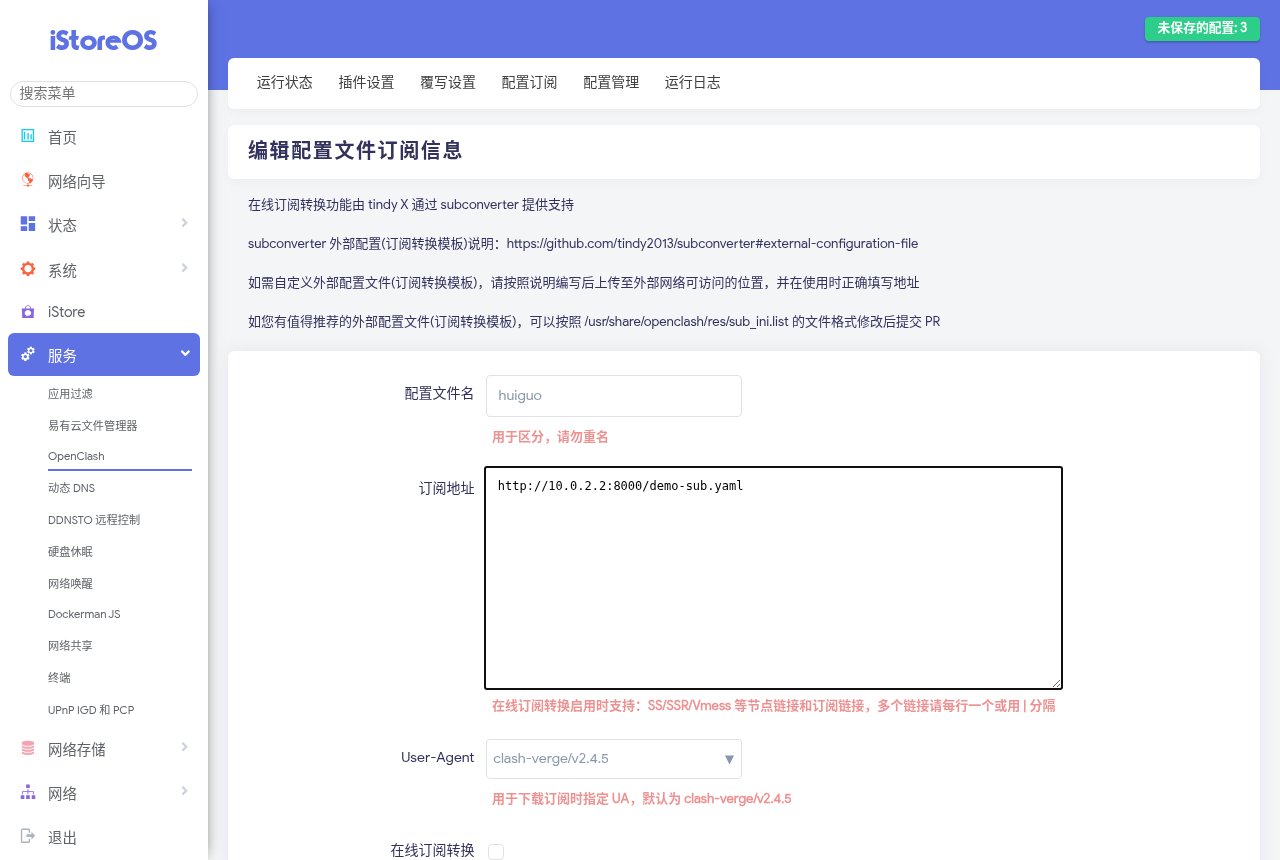
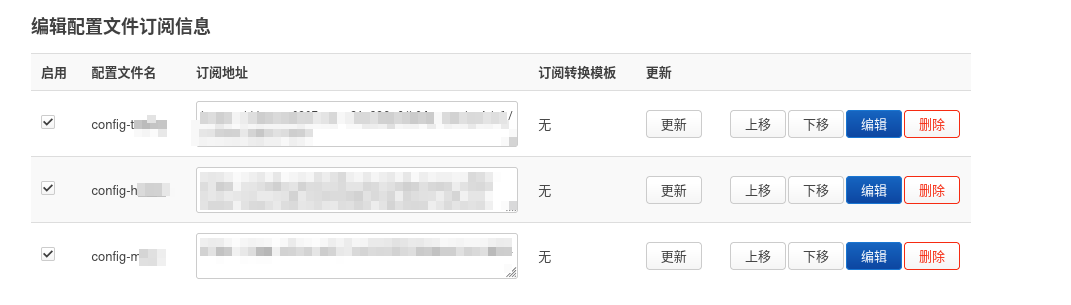
ページ下部の 保存配置(設定を保存)を押します。一覧に戻り、購読が有効になっていることを確認して、その行の 更新(更新)を押し、設定のダウンロード完了を待ちます。
ステップ 05設定を選んで起動
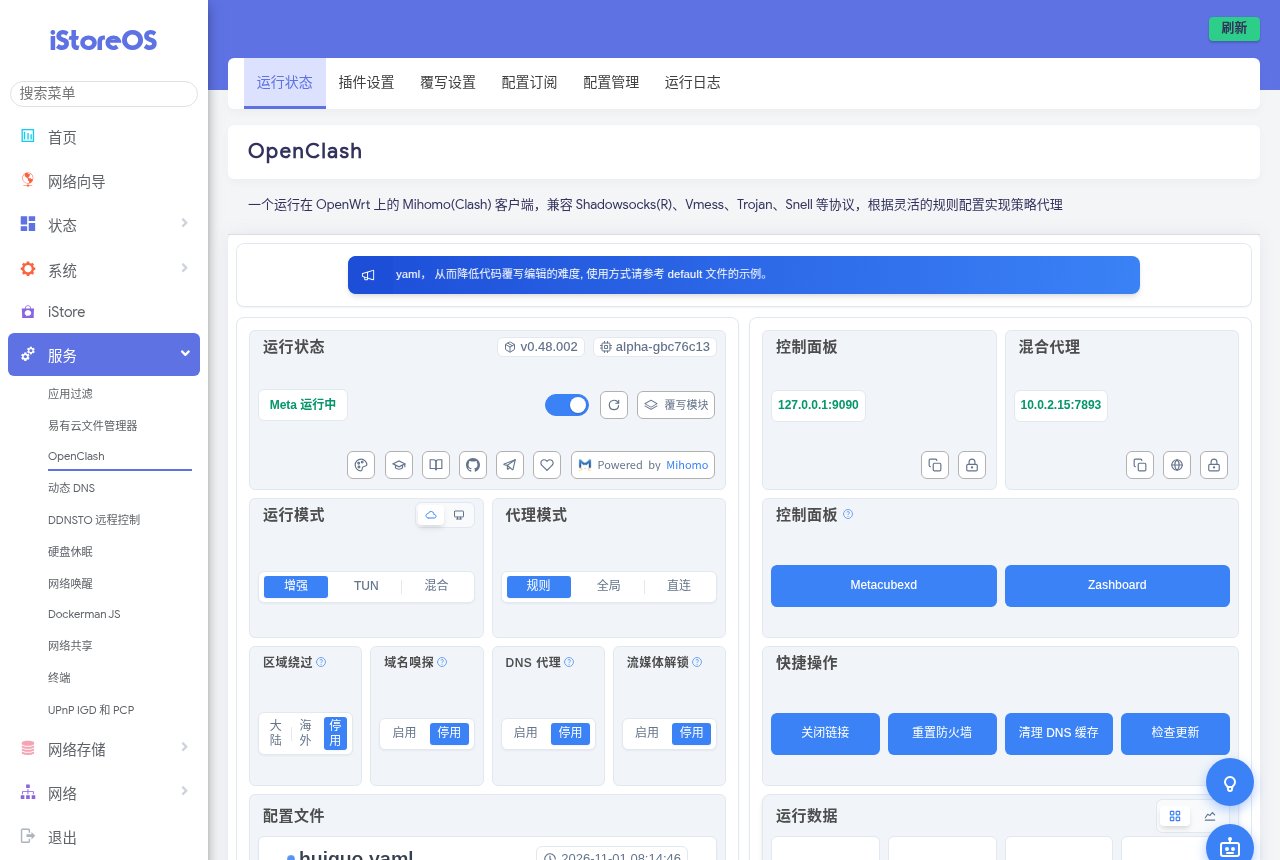
配置管理(設定管理)→ 配置文件列表(設定ファイル一覧)を開きます。取得した YAML の行で 切换(切り替え)を押し、現在の設定にします。ローカルの YAML がある場合は、設定管理からアップロードして切り替えることもできます。
运行状态(実行状態)に戻り、代理模式(プロキシモード)を 规则(ルール)にして、実行状態カードのプラグインスイッチを入れます。コアが実行中になったら次へ進みます。起動に失敗したら 运行日志(実行ログ)の最初のエラーを確認します。
ステップ 06接続先を選んで接続を確認
运行状态(実行状態)の 控制面板(ダッシュボード)欄から Zashboard → 代理(プロキシ)を開きます。ポリシーグループを展開し、使える接続先を選ぶか、設定の自動選択を維持します。選択中の項目は背景色で示されます。
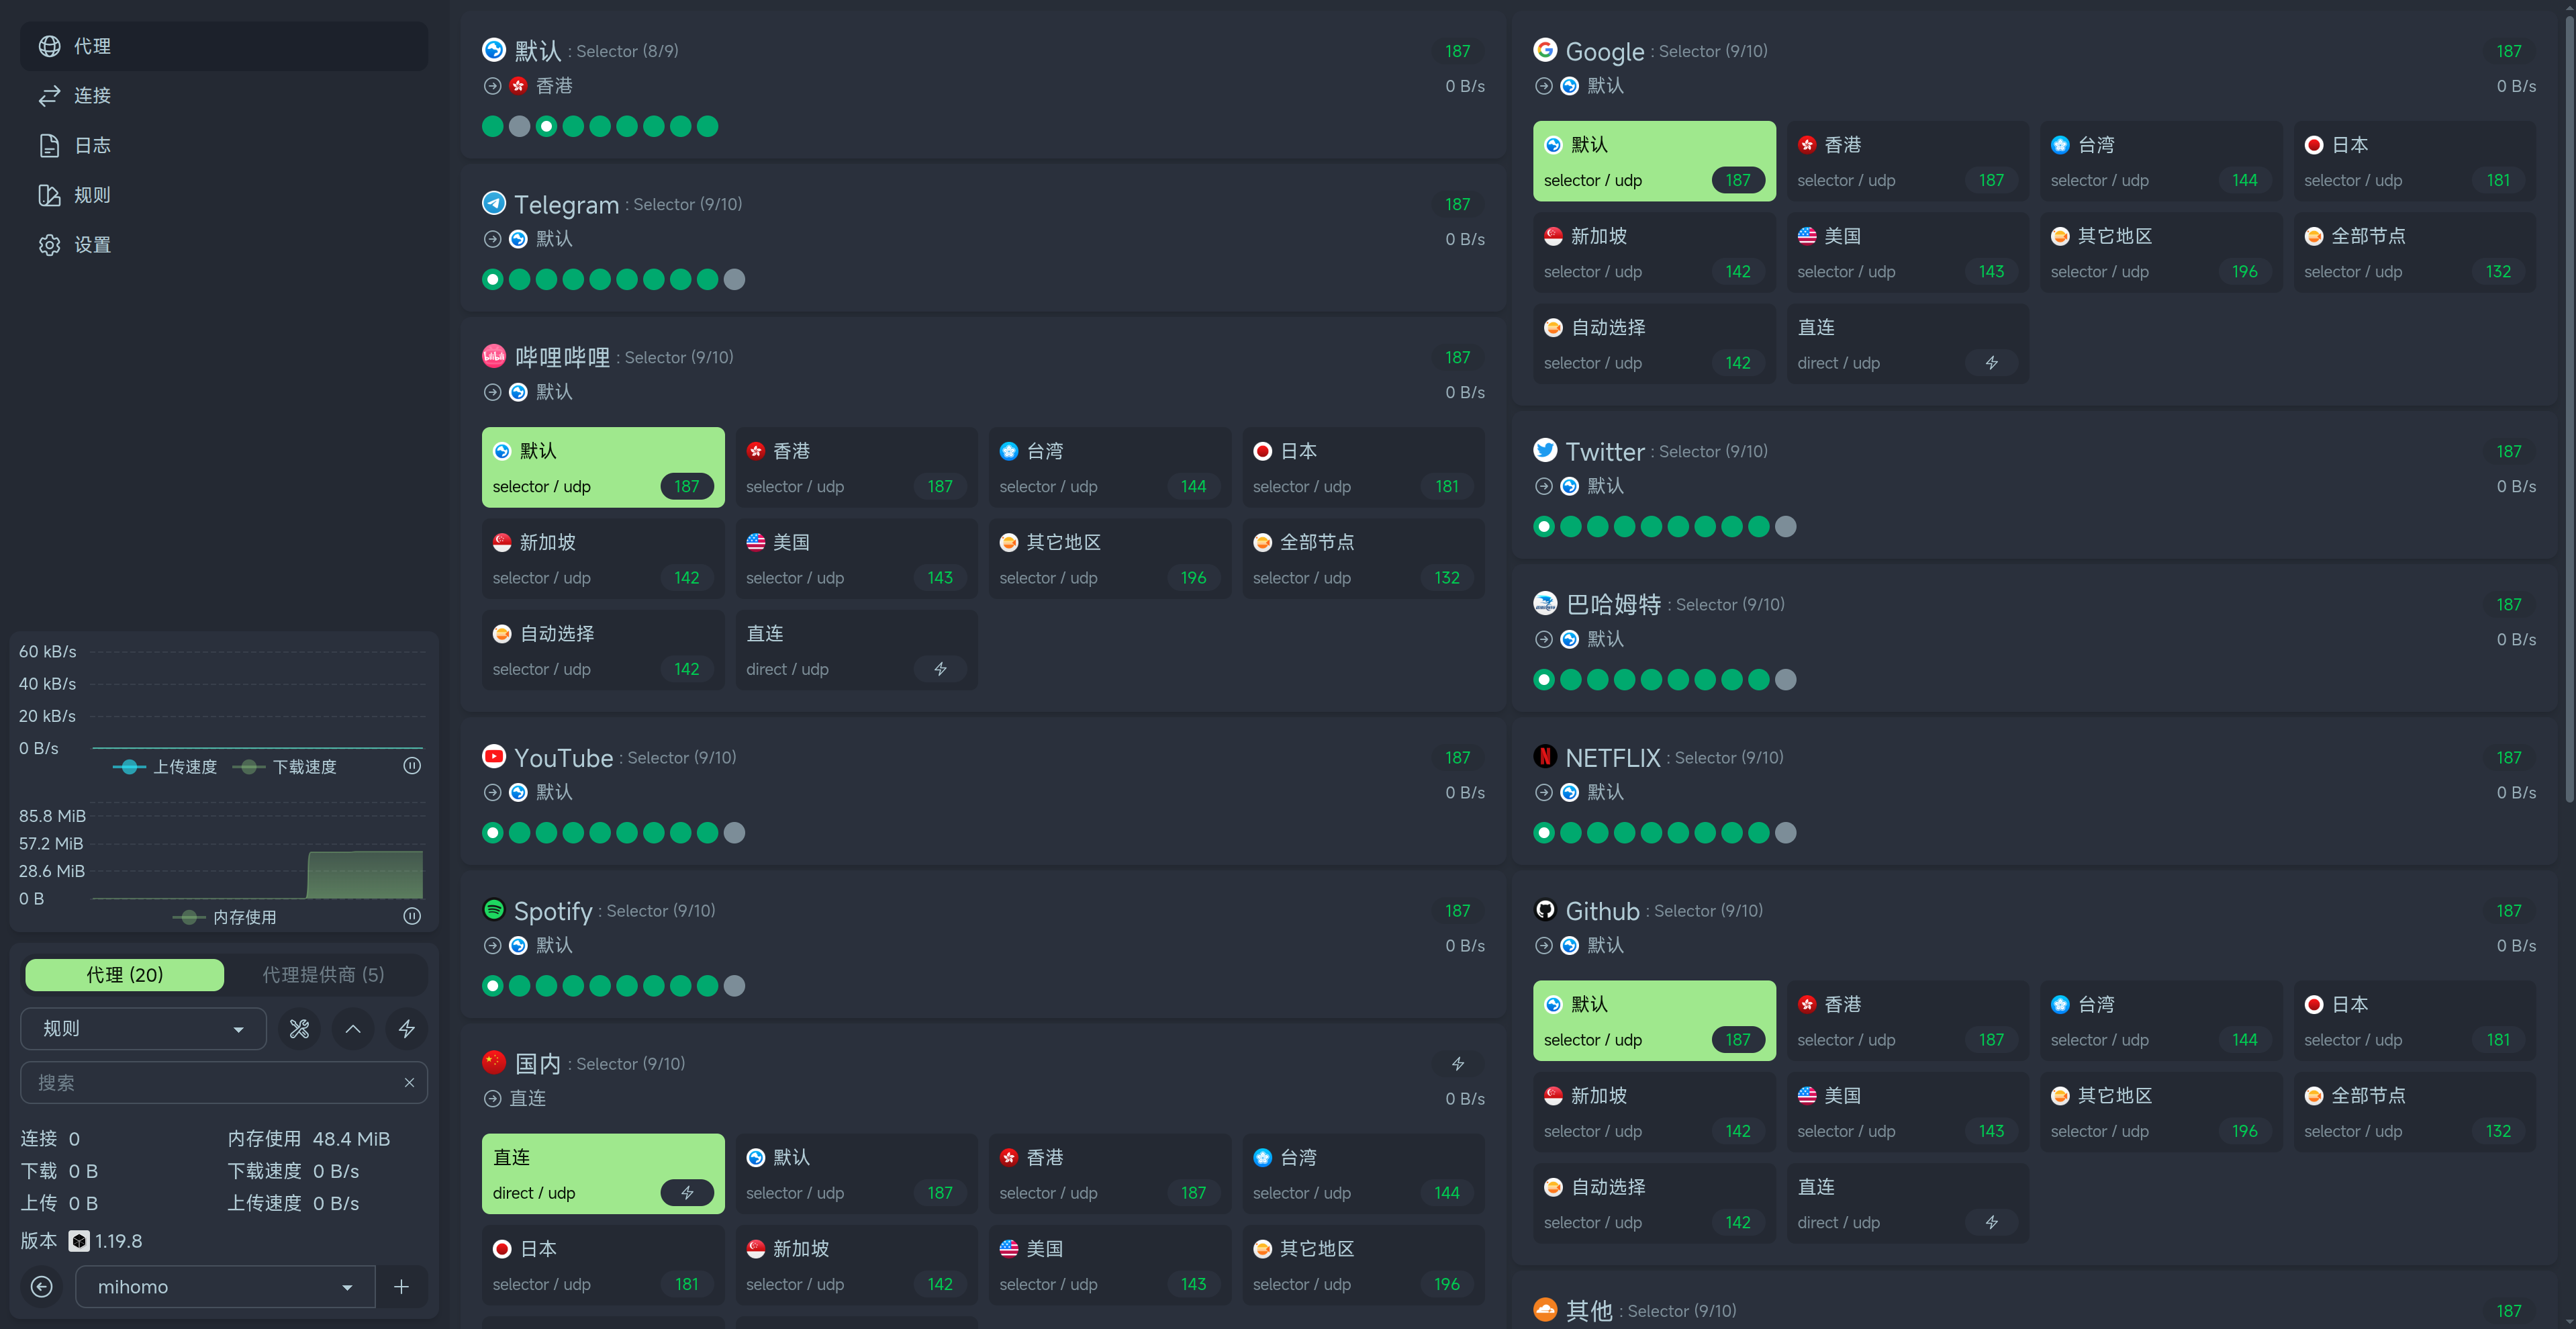
まずパソコン 1 台で、メインルーターが配ったゲートウェイと DNS を確認します。普段直接開けるサイト、プロキシ経由のサイト、ルーター管理画面の順に開き、Zashboard の 连接(接続)で一致したルールとプロキシチェーンを確認します。この端末で通信でき、コアの再起動が続かなければ他の機器も試します。
ステップ 07停止と復旧
利用を終えるときや元のネットワークに戻すときは、运行状态(実行状態) → プラグインのスイッチを切る → 停止を待ちます。手動で変えたゲートウェイや DNS は導入前の記録に戻し、直接のインターネット接続とルーター管理画面を試します。IP は通るのに名前で開けなければ DNS、ルーターは通るのに配下端末が使えなければ DHCP と転送設定を確認します。
ステップ 08プロキシモードについて
以下のモードは、Mihomo に入った要求を処理します。端末のゲートウェイ、DNS、ファイアウォールの転送設定も正しく設定します。
规则(ルール):ポリシーグループで接続先を選び、普段はこのモードでルールに従って振り分けます。
全局(グローバル):ルールを1つずつ照合せず、GLOBAL グループで選んだポリシーを使います。DIRECT を選べば直接接続です。
直连(直接接続):取り込んだ要求を直接接続にします。プラグインは動いたままです。問題を調べたら元の使えるモードに戻します。
Fake-IP と Redir-Host は DNS に関する実行方式、TUN と混合方式は通信の取り込み方です。グローバルプロキシモードとは別です。まず使える実行方式を維持し、変更後は必要に応じて端末の DNS キャッシュを消して1台だけ試します。アクセス制御で除外した通信には、これらのルーティングモードは適用されません。